Содержание
21 октября 2026
3
36 мин
0.00
GDPR для ecommerce: полное руководство и чек-лист для проверки соответствия

Юлия Садовская
Содержание
Омниканальная CDP eSputnik соответствует требованиям регламента GDPR. Но что это означает для интернет-магазина, который ежедневно собирает контакты, отправляет рассылки и анализирует поведение покупателей?
В этой статье разберём, какие требования GDPR касаются украинского ecommerce, кто и за что отвечает в цепочке обработки данных между магазином и подрядчиками и как правильно получать согласие на маркетинговые коммуникации. В конце — чек-лист для самопроверки.
Что такое GDPR на практике
General Data Protection Regulation (GDPR) — это регламент ЕС, действующий с мая 2018 года. Он установил правила защиты персональных данных и ввёл ощутимые штрафы за их нарушение.
По состоянию на 2026 год регуляторы ЕС выписали почти 3 тысячи штрафов на общую сумму более €7,1 млрд. Например, Meta заплатила €1,2 млрд за передачу данных европейских пользователей в США без надлежащей защиты, а Shein — €150 млн за сбор cookies без согласия пользователей.
Главный принцип GDPR: персональные данные принадлежат человеку, а не компании, которая их получила. То есть магазин может собирать данные только с чётко определённой целью и при наличии законного основания.
Касается ли GDPR вашего интернет-магазина
GDPR является экстерриториальным: важно не то, где зарегистрирована компания, а чьи данные она обрабатывает. Регламент распространяется на бизнес в двух случаях: если компания имеет филиал или представительство в ЕС, или если она продаёт товары или услуги людям на территории ЕС либо отслеживает их поведение.
Простые ориентиры: цены в евро, версия сайта на языке страны ЕС, адреса доставки в Европу — всё это признаки того, что GDPR вас касается.
Если вы работаете исключительно с покупателями в Украине, деятельность регулирует Закон Украины № 2297-VI “О защите персональных данных”.
Кто за что отвечает: контролёр и процессор данных
Контролёр данных (Data Controller) — это ваш интернет-магазин. Вы решаете, какие данные собирать, зачем и как долго хранить. Вы несёте главную юридическую ответственность.
Процессор данных (Data Processor) — это сервис, которому вы передаёте данные для обработки: CRM, аналитика, CDP. Например, eSputnik как процессор обрабатывает контакты подписчиков исключительно по вашим инструкциям и не имеет права использовать их для собственных целей.
GDPR требует заключать между контролёром и процессором Data Processing Agreement (DPA) — договор об обработке данных. В нём зафиксировано, как защищаются данные и что с ними происходит после окончания сотрудничества.
Определите роль каждого подрядчика в обработке персональных данных. Если подрядчик выступает процессором, заключите с ним DPA. В качестве примера можно посмотреть DPA eSputnik, опубликованный в открытом доступе.
Аудит данных: проверьте себя
Прежде чем что-то менять, нужно понять, какие данные у вас есть и что с ними происходит. Аудит займёт время, но даст основу для всех последующих шагов.
Шаг 1. Определите все точки сбора данных
Проверьте сайт и определите все формы и другие механизмы, через которые собираются персональные данные:
- форма оформления заказа (имя, телефон, адрес, email)
- регистрация (личный кабинет)
- форма подписки на рассылку
- онлайн-чат или чат-бот
- форма обратной связи
- отзывы / комментарии
- Google Analytics, Meta Pixel, Hotjar и другие трекеры (собирают данные автоматически)
Шаг 2. Определите, где хранятся данные
Типичный интернет-магазин хранит данные сразу в нескольких местах:
- база данных сайта
- CRM-система
- платформа для email-маркетинга
- сервисы поддержки
Шаг 3. Определите, кому передаются данные
Составьте список всех подрядчиков, которым передаются персональные данные клиентов, и проверьте наличие DPA. Пример того, как может выглядеть такой список, приводим ниже.
|
Подрядчик |
Тип данных |
Цель |
|
LiqPay / Stripe |
платёжные данные, email |
проведение оплаты |
|
Новая Почта API |
имя, телефон, адрес |
доставка |
|
Google Analytics |
IP, поведение |
аналитика |
|
Meta Pixel |
поведение, идентификаторы |
ретаргетинг |
|
eSputnik |
email, телефон, поведение |
email/SMS-маркетинг |
Ключевые требования GDPR для ecommerce
Соблюдение принципов GDPR обязательно для любого бизнеса, обрабатывающего персональные данные. Для ecommerce важнейшими из них будут законное основание, минимизация данных, прозрачность и права субъектов данных.
Законное основание для обработки данных
GDPR не запрещает собирать и обрабатывать персональные данные клиентов, но требует, чтобы у вас было законное основание для этого.
В ecommerce есть три основных основания:
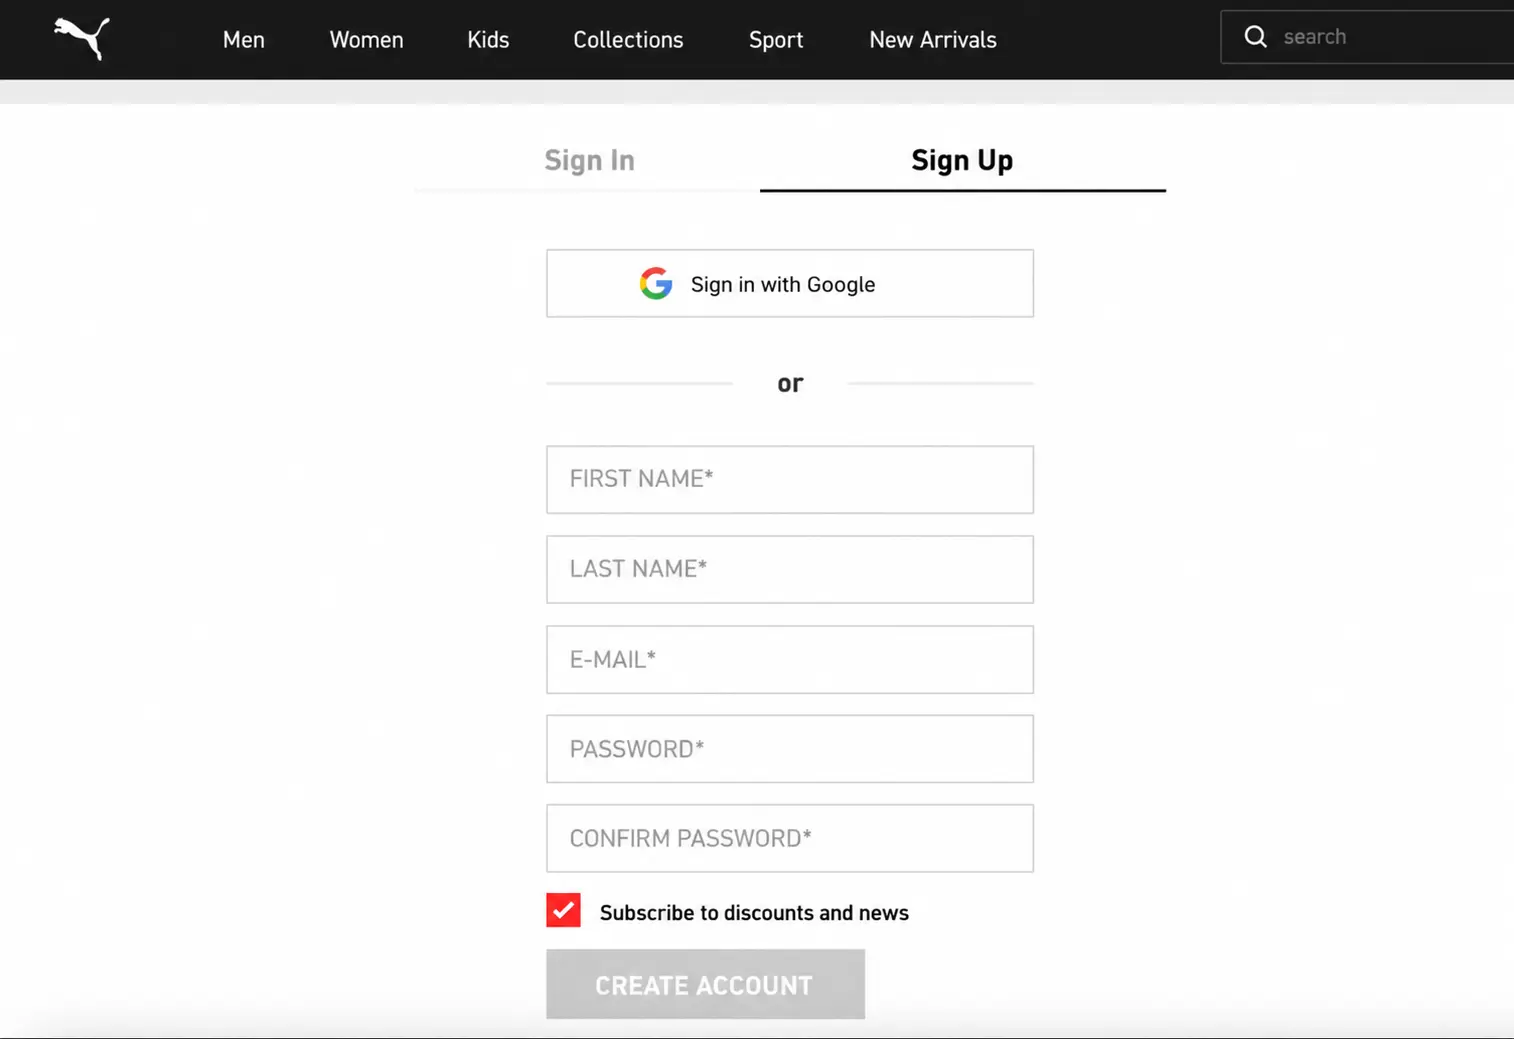
1. Согласие (Consent) — человек добровольно и осознанно согласился. Это основное основание для директ-маркетинга, email-рассылок и SMS. Действительное согласие предполагает незаполненное поле с “галочкой” и отдельное согласие для каждой цели: например, маркетинговое согласие на email-рассылку не равно разрешению передавать данные партнёрам.
2. Договор (Contract) — данные, необходимые для выполнения заказа. Магазину не нужно отдельное согласие, чтобы передать имя и адрес клиента в службу доставки — это часть договорных обязательств.
3. Законный интерес (Legitimate interest) — чаще всего применяется для технических и охранных целей: защита сайта от мошенничества, внутренняя аналитика продаж. Возможность использования этого основания для маркетинговых коммуникаций также зависит от требований законодательства об электронных коммуникациях.
Важно
CDP как процессор не определяет, зачем собираются данные — это решает ecommerce-бизнес как контролёр. Платформа обрабатывает данные по вашим инструкциям в рамках договора.
Принцип минимизации данных
Типичный интернет-магазин собирает значительно больше данных, чем только имя и email клиентов:
- Данные заказа: имя, фамилия, email, телефон, адрес доставки, платёжная информация.
- Поведенческие данные: какие товары просматривал, что добавлял в корзину, сколько времени провёл на странице, с какого устройства зашёл.
- Маркетинговые данные: факт подписки, дата и способ получения согласия, push-токены.
- Технические данные: IP-адрес, файлы cookie, Device ID, информация о браузере и операционной системе.
- Данные нулевого уровня (Zero-party data): интересы и ответы на опросы, которыми клиент добровольно делится с брендом. Поскольку клиент предоставляет эти данные осознанно, бизнесу проще понимать источник и контекст их получения.
Все эти данные формируют профиль покупателя — основу клиентской базы и центральный элемент платформы клиентских данных (CDP).
GDPR требует собирать только те данные, которые необходимы для конкретной цели (принцип data minimisation). Не запрашивайте дату рождения для доставки или телефон для email-рассылки. Если же вы отправляете SMS или используете каскадные сценарии — сбор телефона оправдан. Главное условие: цель должна быть определена до того, как вы начинаете собирать данные.
Прозрачность
Человек имеет право знать: какие именно данные вы собираете, с какой целью, как долго будете их хранить и кому можете передавать. Обязательства по прозрачности распространяются на каждую точку взаимодействия с клиентом — от формы подписки до страницы оформления заказа. Профиль клиента в вашей базе контактов должен формироваться только из данных, на сбор и обработку которых есть законное основание.
Права субъектов данных
GDPR предусматривает ряд прав субъектов персональных данных. Основные из них:
- Доступ — получить копию данных, которые хранит бизнес о покупателе
- Исправление — исправить неточные или неполные данные
- Удаление — попросить удалить свои данные при определённых условиях
- Переносимость — получить данные в машиночитаемом формате
- Возражение — отказаться от маркетинговых коммуникаций
- Ограничение обработки — приостановить обработку без удаления
- Отзыв согласия — в любой момент и без объяснений
Бизнес обязан рассмотреть каждый из таких запросов и дать ответ в течение 30, а в сложных случаях — до 90 дней.
GDPR для ecommerce: оформление заказа, маркетинг, аналитика
Три зоны, где большинство интернет-магазинов допускают нарушения GDPR — и где регуляторы проверяют наиболее тщательно.
Страница оформления заказа
Страница заказа — одна из ключевых точек сбора персональных данных, и именно здесь чаще всего нарушают требования к согласию.
Что должно быть на странице:
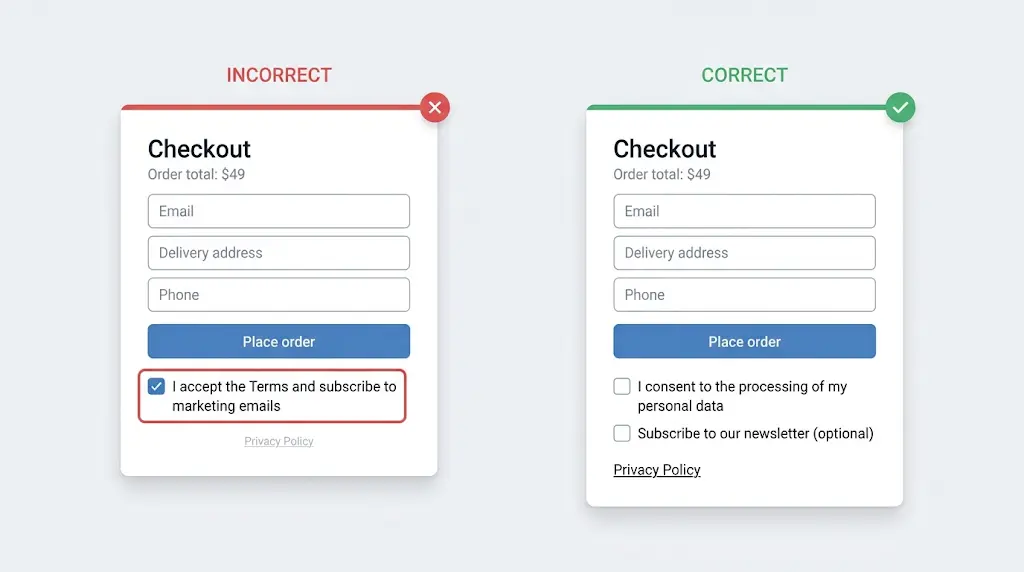
- Чекбокс подписки на рассылку — пустой по умолчанию. GDPR требует активного действия пользователя: человек сам ставит галочку. Предзаполненный чекбокс не является действительным согласием.
- Маркетинговое согласие — отдельным чекбоксом, не объединённое с принятием условий использования или политики конфиденциальности. Каждая цель обработки требует отдельного согласия. Например, клиент должен иметь возможность оформить заказ без подписки на рассылку — иначе согласие не является добровольным.
- Заметная ссылка на политику конфиденциальности — чёткая и читаемая до того, как клиент даёт согласие.
Получить согласие мало — нужно уметь доказать факт его получения. Не все формы автоматически сохраняют достаточно данных для этого — проверьте, фиксирует ли ваша форма не только сам факт выбора, но и когда и каким способом человек дал согласие.
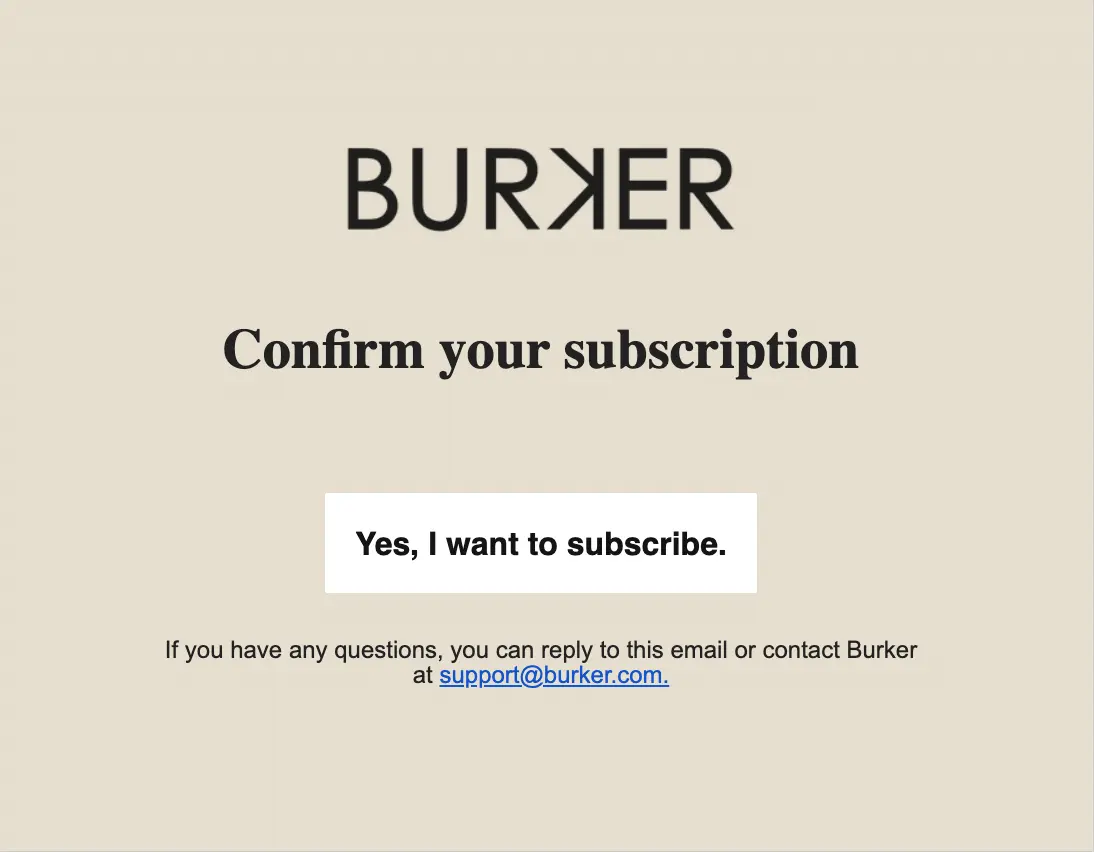
Надёжнее всего это закрывает платформа, в которой хранится список подписчиков. В eSputnik при подписке через форму в профиле контакта фиксируются дата и источник подписки, а для email-канала предусмотрен Double Opt-In — подтверждение согласия кликом в письме.
Хотите увидеть, как омниканальная CDP работает с данными клиентов — от сбора согласия до персонализации? Запишитесь на бесплатное демо.
Email-маркетинг: как собрать согласие и не нарушить GDPR
Оформленный заказ сам по себе не означает согласия на любые маркетинговые рассылки. Для их отправки необходимо учитывать требования законодательства страны получателя. Также нужно отдельное согласие пользователя: добровольное, конкретное и однозначное.
Самый надёжный способ его получить и задокументировать — Double Opt-In. После заполнения формы человек получает письмо с просьбой подтвердить подписку и попадает в базу только после клика. Это даёт два преимущества:
- Подтверждённое согласие: клик фиксирует, что адрес активен и принадлежит владельцу.
- Качественная база: в списке остаются только те, кто действительно заинтересован — меньше недействительных адресов и жалоб на спам.
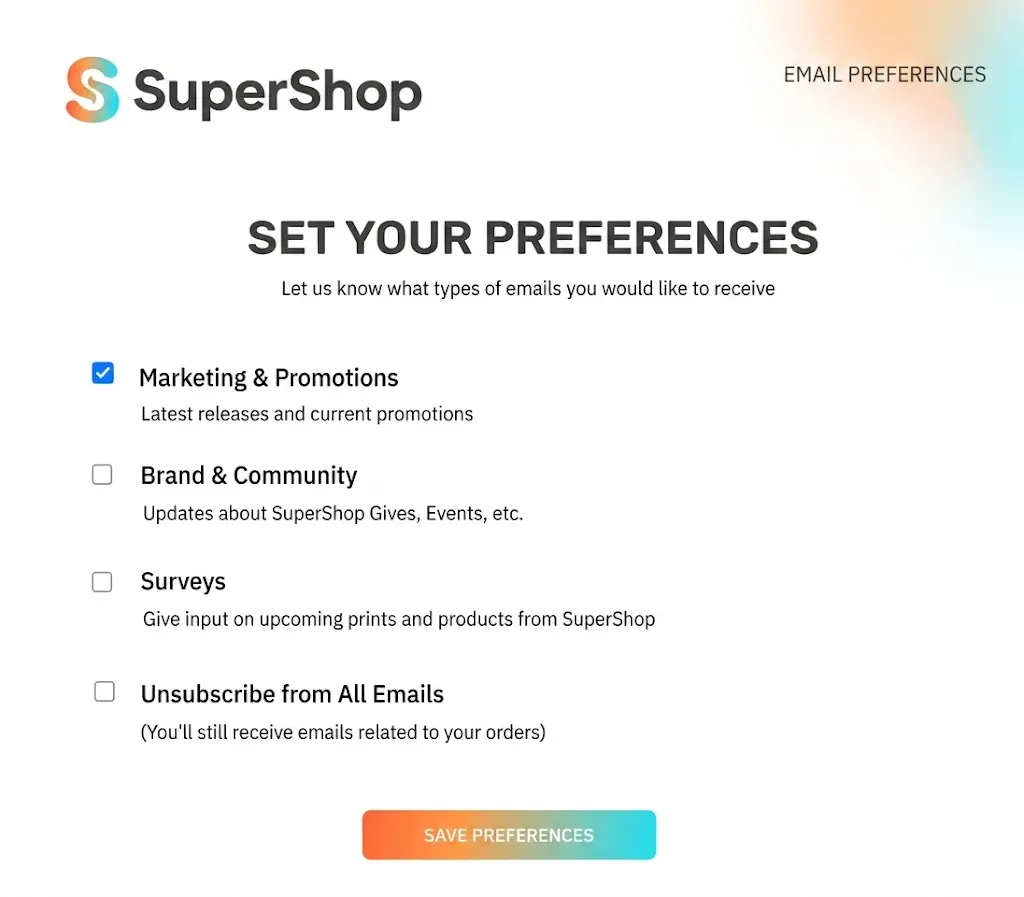
Категории подписок: больше контроля для клиента — меньше отписок для бизнеса
Собирайте согласие отдельно для каждого типа коммуникаций: акции, новинки, персональные рекомендации, SMS, push. Клиент может отказаться от промо, но оставить ежемесячную подборку — вместо того чтобы отписаться от всего. Бизнес сохраняет контакт и коммуницирует именно в тех темах и с той частотой, на которые есть согласие.
В eSputnik можно создать неограниченное количество категорий подписки — отдельно для каждого канала. Клиент сам выбирает, что ему интересно.
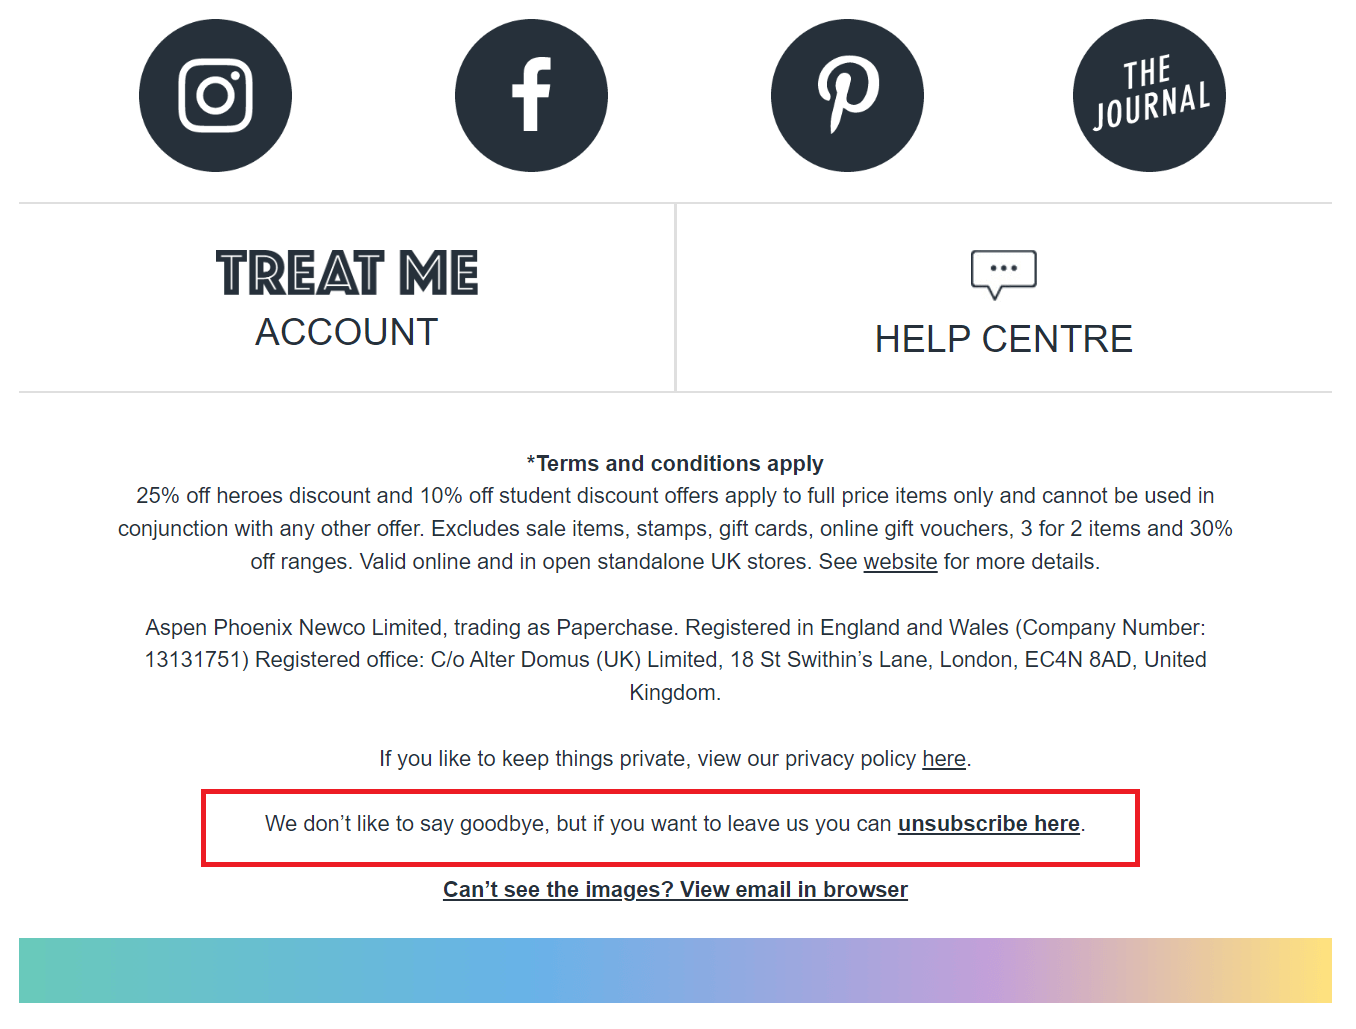
Отписка в один клик: защита репутации отправителя
Кнопка отписки должна быть заметной, а сам процесс — без входа в аккаунт и лишних шагов. Это не только требование GDPR, но и техническое условие Gmail для массовых отправителей.
Если усложнить отписку, человек не останется в базе — он нажмёт "Пожаловаться на спам". Для почтовых провайдеров это сильный негативный сигнал: уровень жалоб свыше 0,1% в Gmail уже влияет на доставляемость, а 0,3% и выше — критическая отметка. То есть спрятанная кнопка отписки не удерживает аудиторию, а ухудшает доставляемость для всей базы.
Аналитика и трекинг
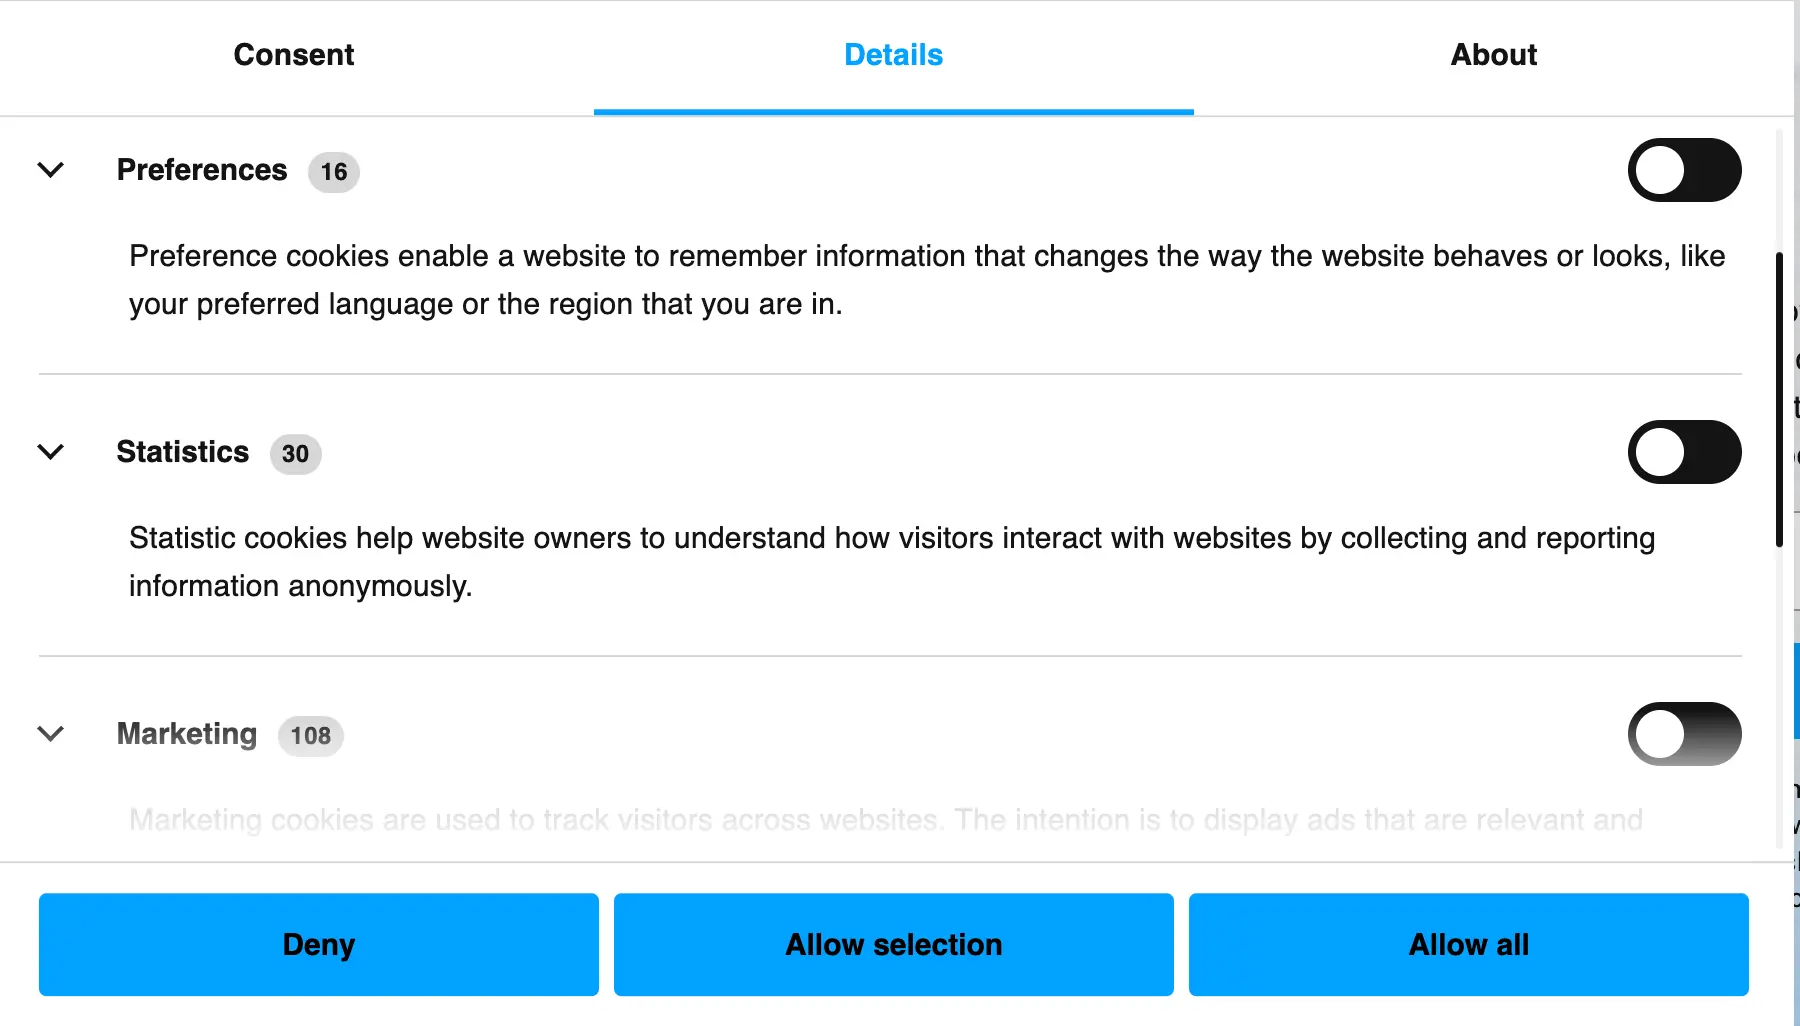
Google Analytics, Meta Pixel и другие трекинговые инструменты собирают данные о поведении посетителей. Если среди них есть люди, находящиеся на территории ЕС, — такая обработка подпадает под GDPR.
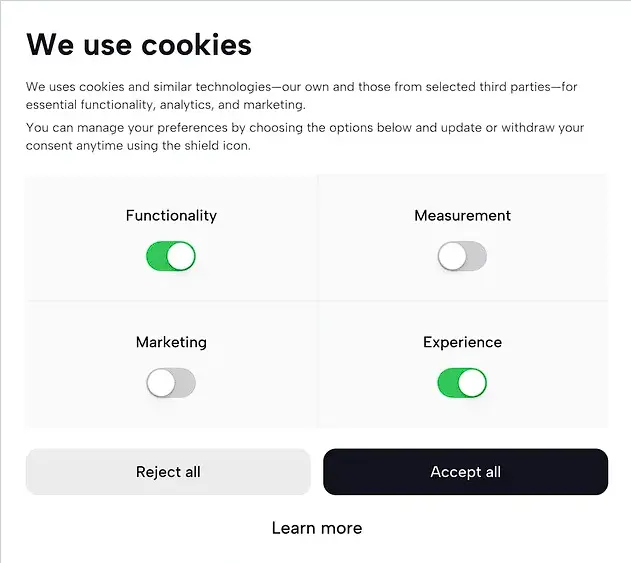
Для необязательных cookies нужно предварительное согласие. Баннер должен появляться до установки cookies и предлагать реальный выбор: принять, отклонить или настроить. Все три опции — одинаково заметны. Если кнопка “отклонить” меньше или спрятана — регуляторы расценивают это как манипуляцию с целью получения согласия.
Исключением являются технические cookies, необходимые для работы сайта: они не требуют согласия.
Что должна содержать ваша Privacy Policy и юридические страницы
Privacy Policy — не формальный текст в футере, а документ, который объясняет клиенту, как бизнес работает с его данными. Он должен отвечать на шесть вопросов:
- Кто вы как контролёр: название и контактные данные
- Какие данные собираете и с какой целью
- На каком правовом основании обрабатываете каждый тип данных
- Кому передаёте данные: ESP/CDP, платёжные сервисы, службы доставки, аналитика
- Как долго храните или по какому критерию определяете срок
- Как клиент может воспользоваться своими правами
Если передаёте данные за пределы ЕС — укажите механизм передачи. eSputnik использует Standard Contractual Clauses (SCC) — типовые договорные положения, утверждённые Еврокомиссией.
Как обрабатывать запросы клиентов относительно их данных
Каждый клиент может подать запрос относительно своих данных — и вы обязаны ответить в течение месяца. На практике чаще всего просят: предоставить копию данных, исправить неточности, удалить профиль или передать данные в удобном для пользователя формате.
Каждый такой запрос стоит фиксировать: когда поступил, что просили, когда и как выполнили. Это ваше доказательство на случай проверки регулятором.
Что делать при утечке данных
GDPR устанавливает требования к действиям бизнеса в случае утечки или иного нарушения безопасности персональных данных, поэтому порядок реагирования стоит определить заранее:
- Зафиксируйте инцидент: что произошло, когда, какие данные затронуты.
- Если нарушение может создавать риск для прав и свобод людей — уведомите надзорный орган (DPA) в течение 72 часов с момента, когда вам стало о нём известно.
- Если утечка создаёт высокий риск для людей — отдельно и без промедления уведомите их.
Сокрытие утечки — отдельное нарушение: обязанность вовремя уведомить прямо прописана в регламенте, поэтому попытка замолчать инцидент только увеличивает штраф.
Что спросить у вендора при выборе платформы
Выбирая CDP, ESP или CRM, маркетологи обычно оценивают возможности и цену — и редко спрашивают об управлении данными. Но именно от этого зависит, сможете ли вы выполнить требования GDPR после подключения платформы.
Минимальный чек-лист для оценки рисков вендора:
- Где физически или логически обрабатываются данные? Для ecommerce с покупателями из ЕС преимущество — размещение в пределах ЕС.
- Кто имеет доступ и как он ограничивается? Есть ли ролевая модель контроля доступа?
- Есть ли MFA, аудит действий и шифрование при передаче и хранении?
- Какие субпроцессоры задействованы и где они расположены?
- Как работает удаление данных на уровне API?
- Как платформа действует в случае инцидента и в какие сроки уведомляет?
eSputnik отвечает на все эти вопросы. Основная инфраструктура размещена в ЕС, платформа сертифицирована по ISO/IEC 27001:2022. Сертификат находится в открытом доступе на esputnik.com/uk/gdpr-compliance.
Выбор платформы клиентских данных — это вопрос репутации ecommerce-бизнеса.
Может ли платформа использовать данные клиентов для собственных целей или передавать их третьим лицам? Согласно GDPR, процессор обязан обрабатывать данные исключительно по инструкциям контролёра, а привлекать других процессоров — только с его разрешения и с соблюдением требований регламента. eSputnik как процессор также имеет строгую антиспам-политику и не позволяет отправлять сообщения по купленным базам — это противоречит условиям использования платформы.
Если вы собираете контакты легально — через Double Opt-In и полученное согласие — eSputnik обеспечивает надёжное хранение и обработку этих данных, а чистая база подписчиков напрямую влияет на репутацию домена и показатели доставки.
GDPR-чек-лист для ecommerce: требования и рекомендации
Аудит и сбор данных
- Чекбокс для подписки на рассылку не заполнен по умолчанию
- Double Opt-In для email реализован и настроен
- Баннер согласия на cookies появляется до их установки и предлагает равнозначный выбор
- Proof of consent сохраняется: дата, источник (форма) и текст согласия на момент подписки
- Отдельные маркетинговые согласия для разных типов коммуникаций (email / SMS / push)
- Право на отзыв согласия реализовано просто и без барьеров
Сайт и юридические документы
- Privacy Policy (уведомление о конфиденциальности) опубликована на сайте и легко доступна пользователям
- Cookie Policy (отдельно или как часть Privacy Policy)
- DPA подписан с ESP/CDP — проверьте наличие пунктов о данных после окончания услуг
- Определена роль каждой стороны, которой передаются данные, и надлежащим образом оформлены отношения с ней
- Privacy Policy описывает все данные, которые вы собираете — включая те, что идут через аналитику, пиксели и сторонние скрипты
Техническая безопасность
- Данные зашифрованы при передаче (TLS/HTTPS) и в состоянии хранения
- Доступ к персональным данным ограничен в соответствии с ролями сотрудников
- MFA настроен для доступа к платформе
- Определены места и сроки хранения данных для каждой категории
- Процедура на случай утечки персональных данных: уведомить регулятора в течение 72 часов
Операционные процессы
- Определён ответственный за обработку запросов субъектов данных
- Налажен процесс ответа на запросы в течение одного месяца
- Все запросы документируются
- Регулярная очистка базы: удаление неактивных контактов, данные которых больше нет оснований хранить
- Сегментация базы с учётом маркетинговых согласий. Правильная сегментация по согласиям — это не только требование GDPR, но и основа эффективного маркетинга: вы отправляете сообщения только тем, кто действительно хочет их получать.
Частые вопросы о GDPR в ecommerce
Нужен ли GDPR маленькому интернет-магазину?
Да. GDPR не имеет лимитов по размеру или обороту. Значение имеет только то, есть ли среди ваших клиентов те, кто находится на территории ЕС.
Касается ли GDPR магазина, зарегистрированного за пределами ЕС?
Да, если вы обрабатываете данные покупателей или посетителей из ЕС — место регистрации не имеет значения. Если работаете исключительно с клиентами в Украине, действует Закон Украины “О защите персональных данных” со схожими требованиями.
Как долго можно хранить данные покупателей?
Зависит от цели и законного основания обработки. Финансовые документы по заказам — в соответствии с требованиями налогового законодательства. Данные email-подписчиков — пока есть законное основание и потребность в их хранении.
Что будет, если ecommerce-бизнес нарушит требования GDPR?
Максимальный штраф — €20 млн или 4% годового оборота. Плюс репутационные потери, а платёжные провайдеры и рекламные платформы могут приостановить обслуживание.
Может ли магазин работать без баннера согласия на cookies?
Нет, если на сайте есть аналитические или рекламные cookies. Баннер должен появиться до их установки и давать равноценный выбор: принять, отклонить или настроить.
Как бизнесу доказать соответствие GDPR?
Сохранённые подтверждения согласий, подписанные DPA, актуальная политика конфиденциальности и журнал запросов от клиентов — это ваше основное доказательство на случай проверки.
Соответствие GDPR защищает интернет-магазин от штрафов и помогает собирать качественную базу активных клиентов. Платформа eSputnik имеет готовые инструменты для выполнения требований регламента: настройка Double Opt-In, управление категориями подписок, автоматическое удаление данных по запросу пользователя и т. д.
Наши специалисты помогут настроить инструменты для работы с данными и маркетинговыми согласиями с учётом требований GDPR.
Закажите консультацию, чтобы узнать о доступных инструментах и настроить работу с данными клиентов по требованиям GDPR.
