Зміст
21 жовтня 2026
7
34 хв
0.00
GDPR для ecommerce: повний гайд і чекліст для перевірки відповідності

Юлія Садовська
Зміст
Омніканальна CDP eSputnik дотримується вимог регламенту GDPR. Але що це означає для інтернет-магазину, який щодня збирає контакти, надсилає розсилки й аналізує поведінку покупців?
У цій статті розберемо, які вимоги GDPR стосуються українського ecommerce, хто і за що відповідає у ланцюжку обробки даних між магазином і підрядниками та як правильно отримувати згоду на маркетингові комунікації. У кінці — чекліст для самоперевірки.
Що таке GDPR на практиці
General Data Protection Regulation (GDPR) — це регламент ЄС, що діє з травня 2018 року. Він встановив правила захисту персональних даних та запровадив відчутні штрафи за їх порушення.
На 2026 рік регулятори ЄС виписали майже 3 тисячі штрафів на загальну суму понад €7,1 млрд. Наприклад, Meta сплатила €1,2 млрд за передачу даних європейських користувачів до США без належного захисту, а Shein — €150 млн за збір cookies без згоди користувачів.
Головний принцип GDPR: персональні дані належать людині, а не компанії, яка їх отримала. Тобто, магазин може збирати дані тільки з чітко визначеною метою та за наявності законної підстави.
Чи стосується GDPR вашого інтернет-магазину
GDPR є екстериторіальним: важливо не де зареєстрована компанія, а чиї дані вона обробляє. Регламент поширюється на бізнес у двох випадках: якщо компанія має філію чи представництво в ЄС, або якщо вона продає товари чи послуги людям на території ЄС або відстежує їхню поведінку.
Прості орієнтири: ціни в євро, версія сайту мовою країни ЄС, адреси доставки до Європи — все це ознаки того, що GDPR вас стосується.
Якщо ви працюєте виключно з покупцями в Україні, діяльність регулює Закон України № 2297-VI “Про захист персональних даних”.
Хто за що відповідає: контролер і процесор даних
Контролер даних (Data Controller) — це ваш інтернет-магазин. Ви вирішуєте, які дані збирати, навіщо і скільки зберігати. Ви несете головну юридичну відповідальність.
Процесор даних (Data Processor) — це сервіс, якому ви передаєте дані для обробки: CRM, аналітика, CDP. Наприклад, eSputnik як процесор обробляє контакти підписників виключно за вашими інструкціями і не має права використовувати їх для власних цілей.
GDPR вимагає укладати між контролером і процесором Data Processing Agreement (DPA) — договір про обробку даних. У ньому зафіксовано, як захищаються дані та що з ними відбувається після закінчення співпраці.
Визначте роль кожного підрядника в обробці персональних даних. Якщо підрядник виступає процесором, укладіть із ним DPA. Як приклад, можна переглянути DPA eSputnik, опублікований у відкритому доступі.
Аудит даних: перевірте себе
Перш ніж щось змінювати, потрібно зрозуміти, які дані у вас є і що з ними відбувається. Аудит займе час, але дасть основу для всіх наступних кроків.
Крок 1. Визначте всі точки збору даних
Перевірте сайт і визначте всі форми та інші механізми, через які збираються персональні дані:
- форма оформлення замовлення (ім'я, телефон, адреса, email)
- реєстрація (особистий кабінет)
- форма підписки на розсилку
- онлайн-чат або чат-бот
- форма зворотного зв'язку
- відгуки / коментарі
- Google Analytics, Meta Pixel, Hotjar та інші трекери (збирають дані автоматично)
Крок 2. Визначте, де зберігаються дані
Типовий інтернет-магазин зберігає дані відразу в кількох місцях:
- база даних сайту
- CRM-система
- платформа для email-маркетингу
- сервіси підтримки
Крок 3. Визначте, кому передаються дані
Складіть список усіх підрядників, яким передаються персональні дані клієнтів, і перевірте наявність DPA. Приклад того, як може виглядати такий список, наводимо нижче.
|
Підрядник |
Тип даних |
Мета |
|
LiqPay / Stripe |
платіжні дані, email |
проведення оплати |
|
Нова Пошта API |
ім'я, телефон, адреса |
доставка |
|
Google Analytics |
IP, поведінка |
аналітика |
|
Meta Pixel |
поведінка, ідентифікатори |
ретаргетинг |
|
eSputnik |
email, телефон, поведінка |
email/SMS маркетинг |
Ключові вимоги GDPR для ecommerce
Дотримання принципів GDPR є обов'язковим для будь-якого бізнесу, що обробляє персональні дані. Для ecommerce найважливішими з них будуть законна підстава, мінімізація даних, прозорість і права суб'єктів даних.
Законна підстава для обробки даних
GDPR не забороняє збирати і обробляти персональні дані клієнтів, але вимагає, щоб у вас була законна підстава для цього.
В ecommerce є три основні підстави:
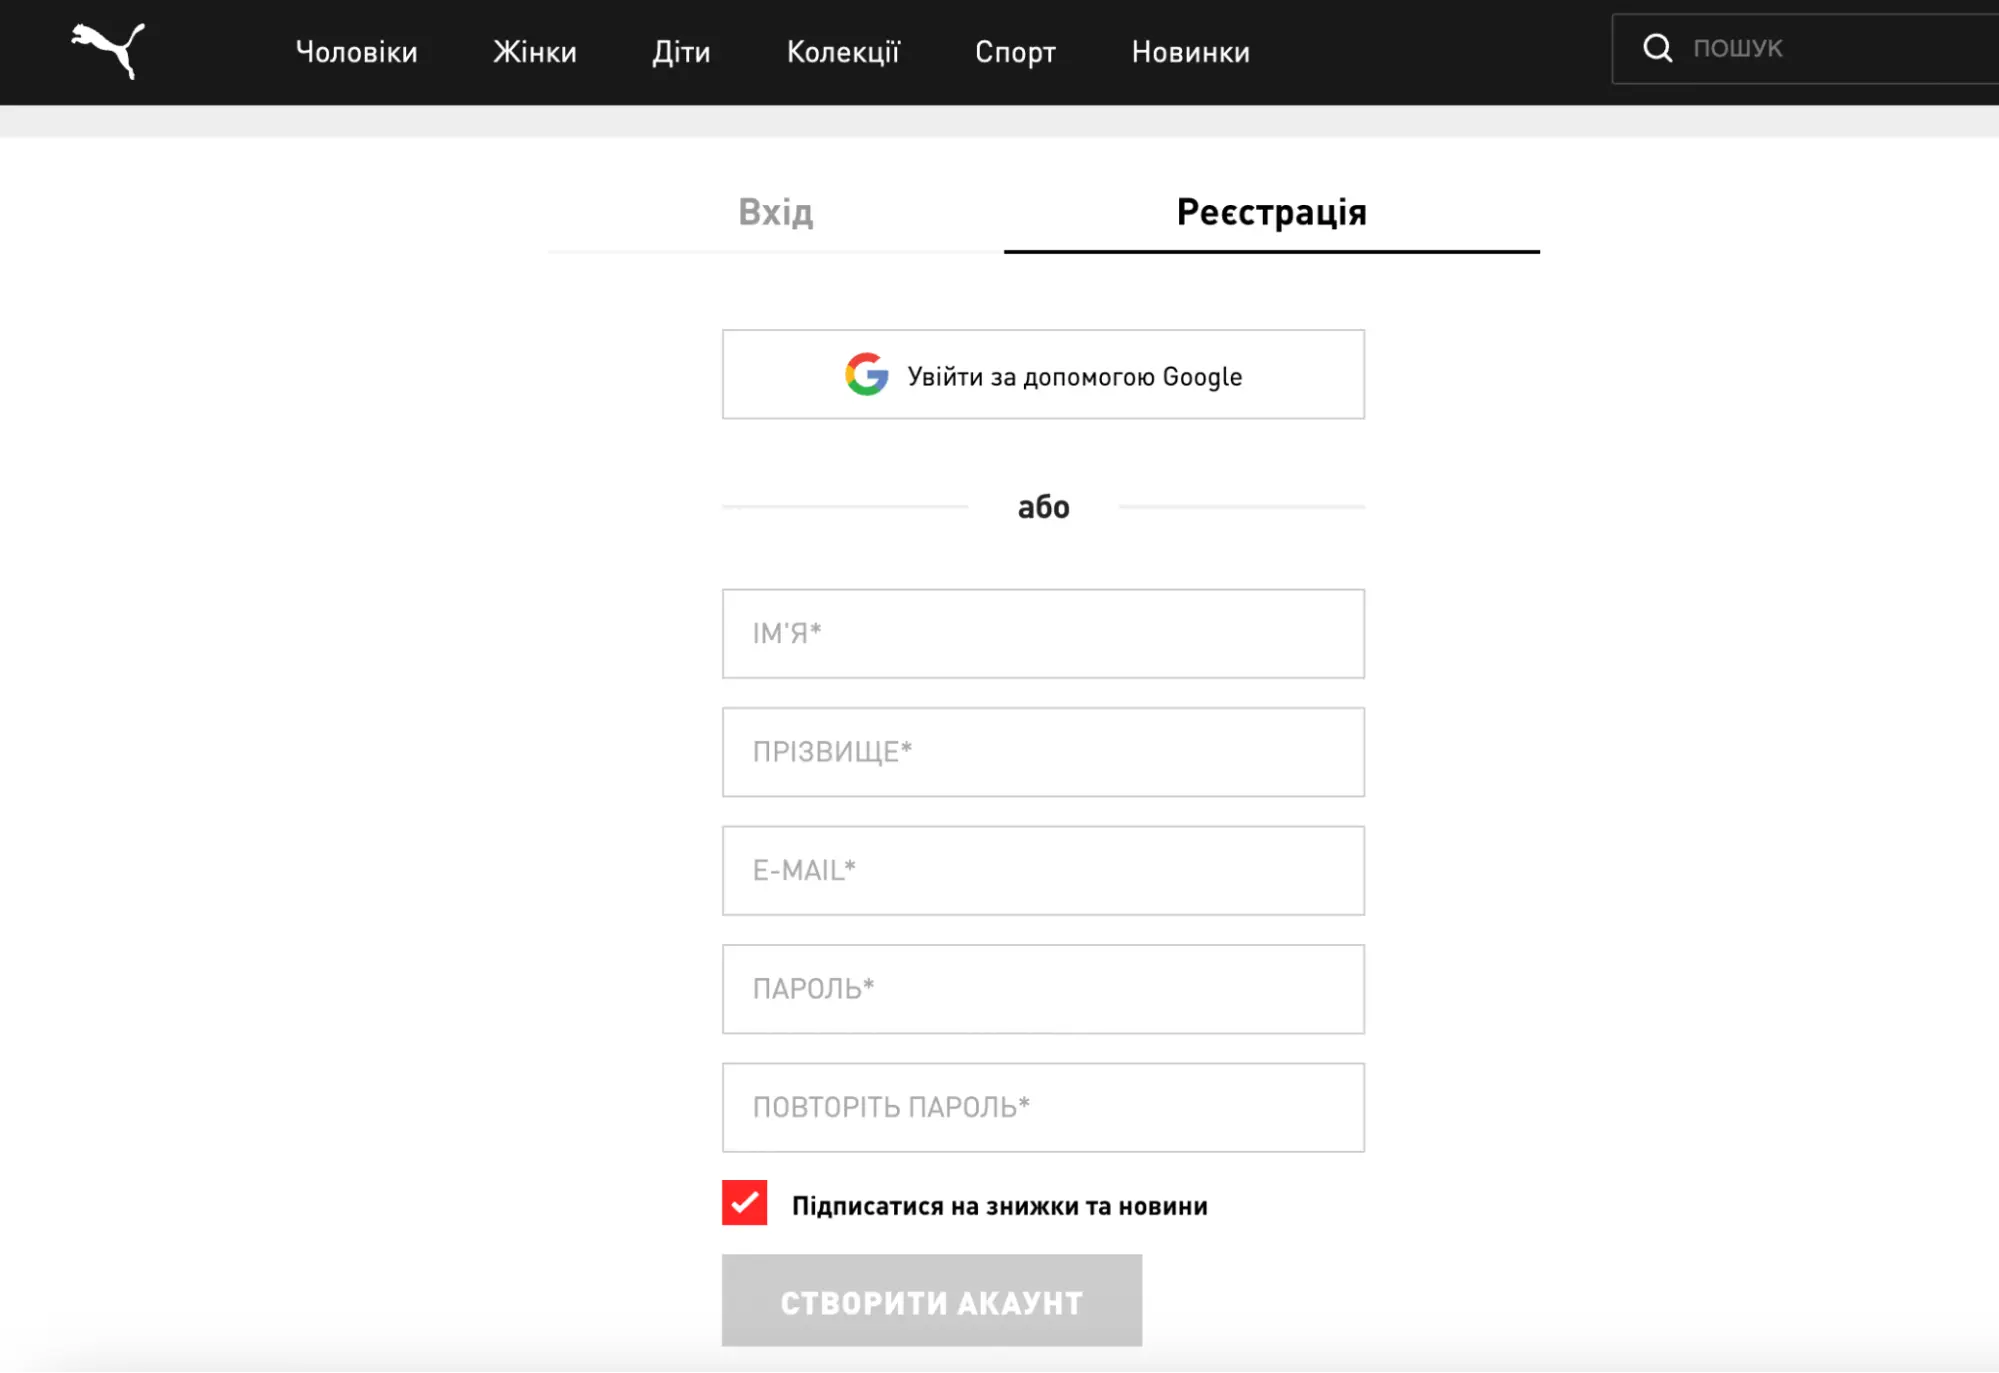
1. Згода (Consent) — людина добровільно і свідомо погодилась. Це основна підстава для директ-маркетингу, email-розсилок і SMS. Дійсна згода передбачає непередзаповнене поле з “галочкою” і окрему згоду для кожної мети: наприклад, маркетингова згода на email-розсилку не дорівнює дозволу передавати дані партнерам.
2. Договір (Contract) — дані, потрібні для виконання замовлення. Магазин не потребує окремої згоди, щоб передати ім'я та адресу клієнта в службу доставки — це частина договірних зобов'язань.
3. Законний інтерес (Legitimate interest) — найчастіше застосовується для технічних та безпекових цілей: захист сайту від шахрайства, внутрішня аналітика продажів. Можливість використання цієї підстави для маркетингових комунікацій також залежить від вимог законодавства про електронні комунікації.
Важливо
CDP як процесор не визначає, навіщо збираються дані — це вирішує ecommerce-бізнес як контролер. Платформа обробляє дані за вашими інструкціями в межах договору.
Принцип мінімізації даних
Типовий інтернет-магазин збирає значно більше даних, ніж тільки імʼя та email клієнтів:
- Дані замовлення: ім’я, прізвище, email, телефон, адреса доставки, платіжна інформація.
- Поведінкові дані: які товари переглядав, що додавав у кошик, скільки часу провів на сторінці, з якого пристрою зайшов.
- Маркетингові дані: факт підписки, дата та спосіб отримання згоди, push-токени.
- Технічні дані: IP-адреса, файли cookie, Device ID, інформація про браузер та операційну систему.
- Дані нульового рівня (Zero-party data): інтереси та відповіді на опитування, якими клієнт добровільно ділиться з брендом. Оскільки клієнт надає ці дані свідомо, бізнесу простіше розуміти джерело та контекст їх отримання.
Всі ці дані формують профіль покупця — основу клієнтської бази та центральний елемент платформи клієнтських даних (CDP).
GDPR вимагає збирати лише дані, що потрібні для конкретної мети (принцип data minimisation). Не запитуйте дату народження для доставки або телефон для email-розсилки. Якщо ж ви надсилаєте SMS або використовуєте каскадні сценарії — збір телефону виправданий. Головна умова: мета має бути визначена до того, як ви починаєте збирати дані.
Прозорість
Людина має право знати: які саме дані ви збираєте, з якою метою, як довго зберігатимете їх і кому можете передавати. Зобов’язання щодо прозорості поширюються на кожну точку взаємодії з клієнтом — від форми підписки до сторінки оформлення замовлення. Профіль клієнта у вашій базі контактів має формуватись лише з даних, на збір та обробку яких є законна підстава.
Права суб'єктів даних
GDPR передбачає низку прав суб'єктів персональних даних. Основні з них:
- Доступ — отримати копію даних, які зберігає бізнес про покупця
- Виправлення — виправити неточні або неповні дані
- Видалення — попросити видалити свої дані за певних умов
- Портативність — отримати дані у машинозчитваному форматі
- Заперечення — відмовитися від маркетингових комунікацій
- Обмеження обробки — призупинити обробку без видалення
- Відкликання згоди — у будь-який момент і без пояснень
Бізнес зобов'язаний розглянути кожен із таких запитів і надати відповідь протягом 30, а у складних випадках — до 90 днів.
GDPR для ecommerce: оформлення замовлення, маркетинг, аналітика
Три зони, де більшість інтернет-магазинів допускають порушення GDPR — і де регулятори перевіряють найретельніше.
Сторінка оформлення замовлення
Сторінка замовлення — одна з ключових точок збору персональних даних, і саме тут найчастіше порушують вимоги до згоди.
Що має бути на сторінці:
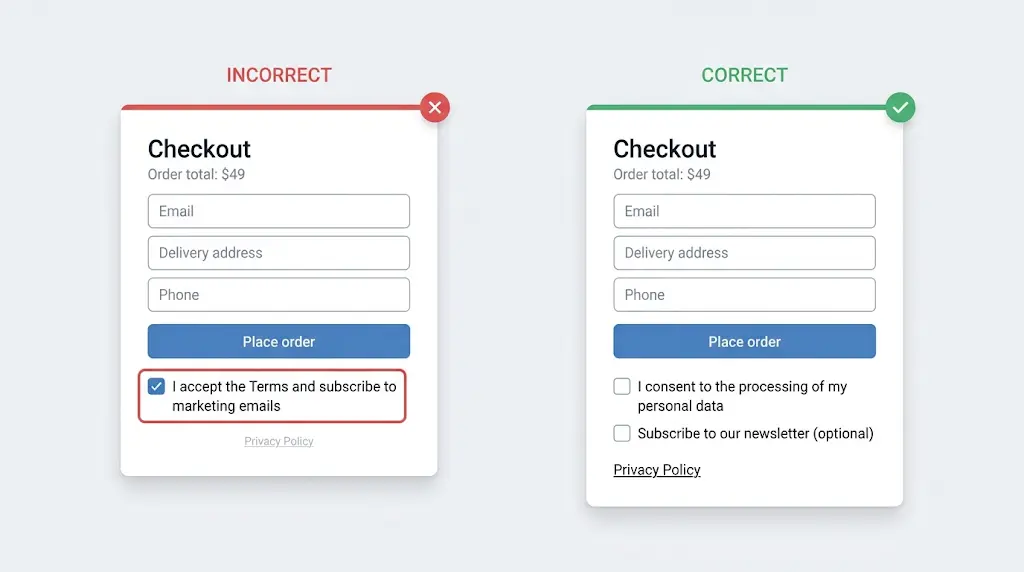
- Чекбокс підписки на розсилку — порожній за замовчуванням. GDPR вимагає активної дії користувача: людина сама ставить галочку. Передзаповнений чекбокс не є дійсною згодою.
- Маркетингова згода — окремим чекбоксом, не об'єднана з прийняттям умов використання чи політики конфіденційності. Кожна мета обробки потребує окремої згоди. Наприклад, клієнт повинен мати можливість оформити замовлення без підписки на розсилку — інакше згода не є добровільною.
- Помітне посилання на політику конфіденційності — чітке і читабельне до того, як клієнт надає згоду.
Отримати згоду мало — треба вміти довести факт отримання. Не всі форми автоматично зберігають достатньо даних для цього — перевірте, чи фіксує ваша форма не лише сам факт вибору, а й коли і яким способом людина надала згоду.
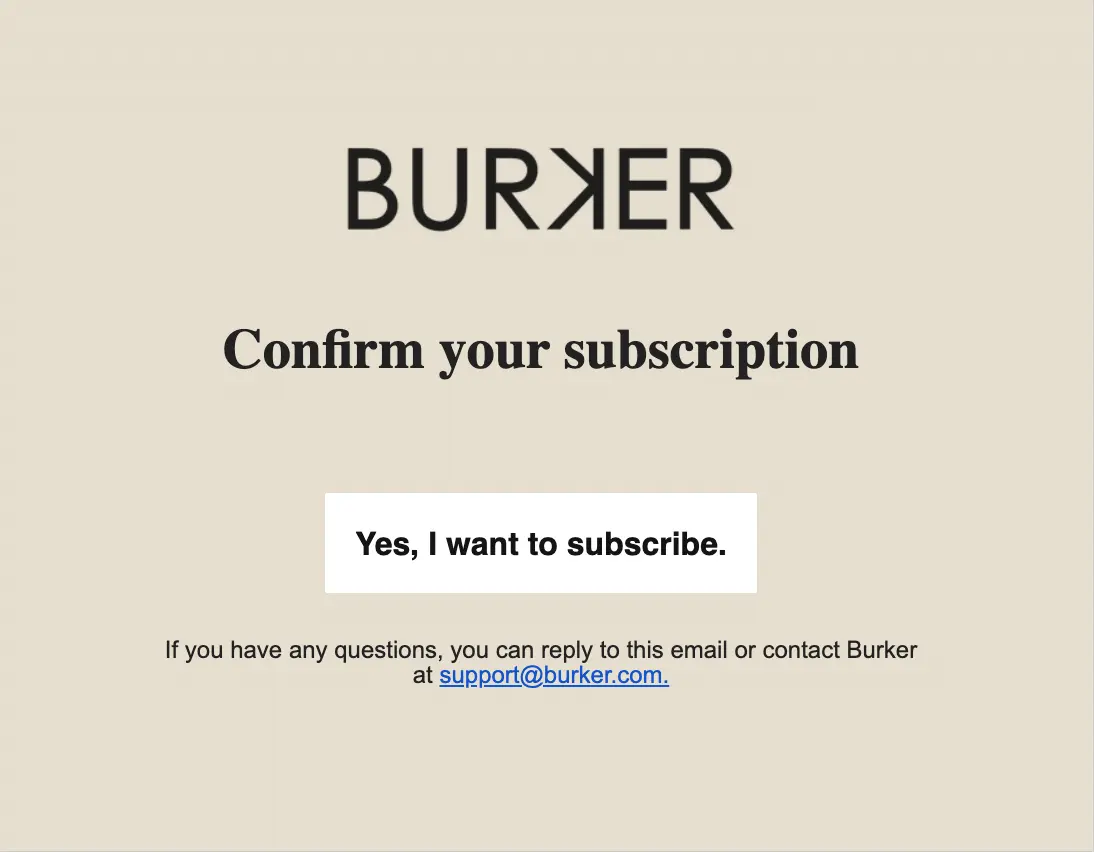
Найнадійніше це закриває платформа, де зберігається список підписників. У eSputnik при підписці через форму в профілі контакту фіксуються дата й джерело підписки, а для email-каналу передбачено Double Opt-In — підтвердження згоди кліком у листі.
Хочете побачити, як омніканальна CDP працює з даними клієнтів — від збору згоди до персоналізації? Запишіться на безкоштовне демо.
Email-маркетинг: як зібрати згоду і не порушити GDPR
Оформлене замовлення саме по собі не означає згоди на будь-які маркетингові розсилки. Для їх надсилання потрібно враховувати вимоги законодавства країни отримувача. Також потрібна окрема згода користувача: добровільна, конкретна і однозначна.
Найнадійніший спосіб її отримати й задокументувати — Double Opt-In. Після заповнення форми людина отримує лист із проханням підтвердити підписку і потрапляє в базу лише після кліку. Це дає дві переваги:
- Підтверджена згода: клік фіксує, що адреса активна і належить власнику.
- Якісна база: у списку залишаються лише ті, хто справді зацікавлений — менше недійсних адрес і скарг на спам.
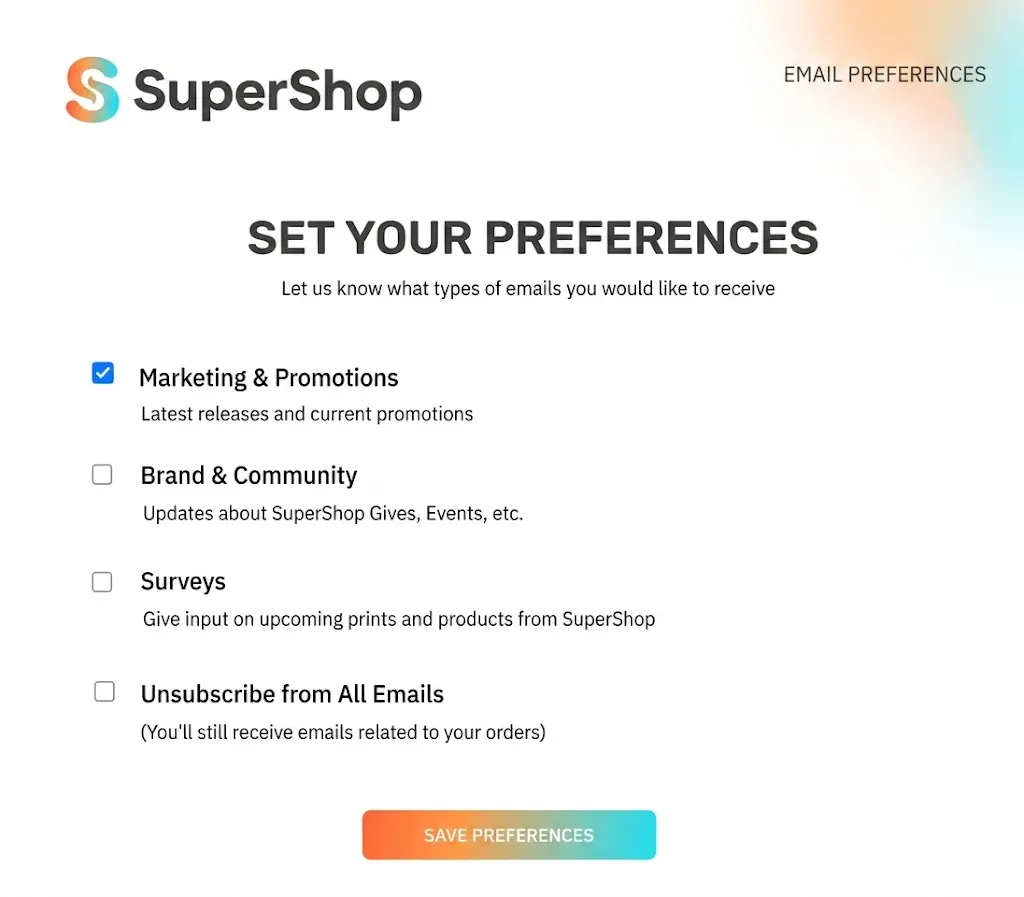
Категорії підписок: більше контролю для клієнта — менше відписок для бізнесу
Збирайте згоду окремо для кожного типу комунікацій: акції, новинки, персональні рекомендації, SMS, push. Клієнт може відмовитися від промо, але залишити щомісячну добірку — замість того, щоб відписатися від усього. Бізнес зберігає контакт і комунікує саме в тих темах і з тією частотою, на які є згода.
У eSputnik можна створити необмежену кількість категорій підписки — окремо для кожного каналу. Клієнт сам обирає, що йому цікаво.
Відписка одним кліком: захист репутації відправника
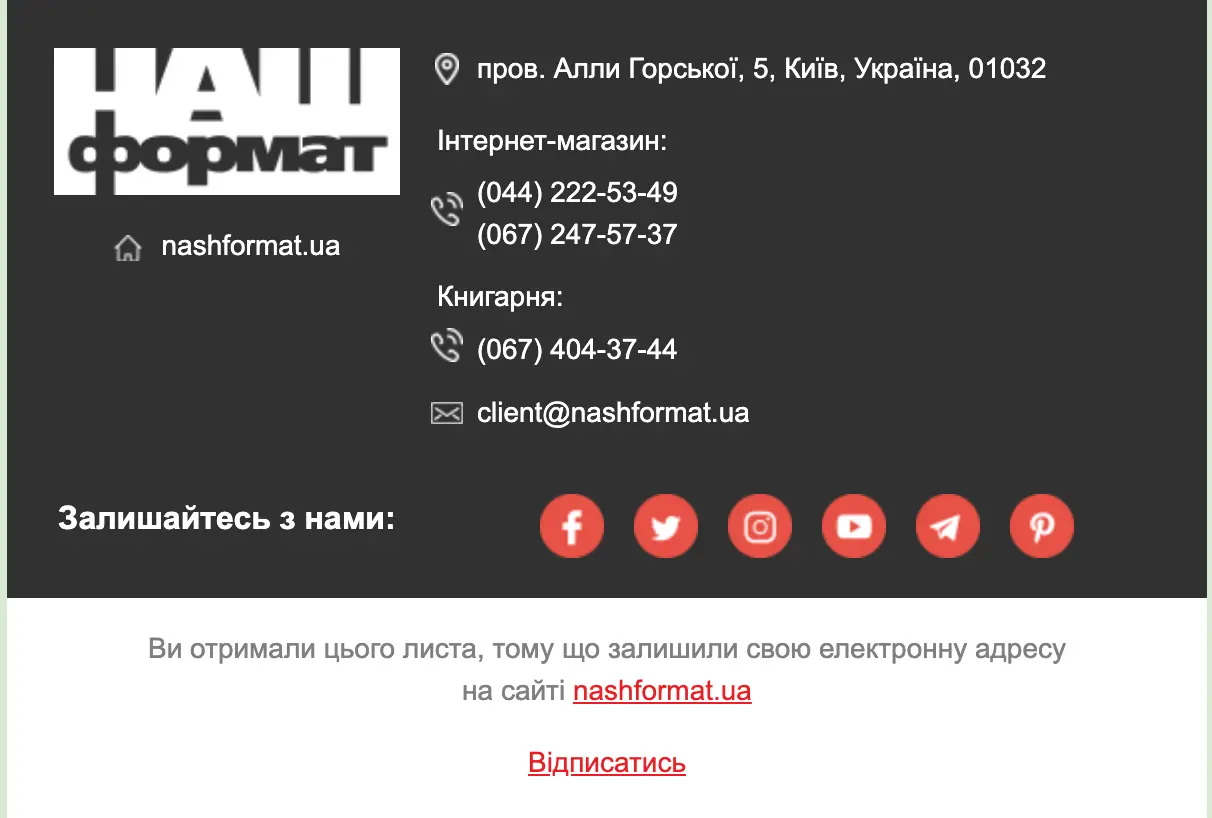
Кнопка відписки має бути помітною, а сам процес — без входу в акаунт і зайвих кроків. Це не лише вимога GDPR, а й технічна умова Gmail для масових відправників.
Якщо ускладнити відписку, людина не залишиться в базі — вона натисне "Поскаржитися на спам". Для поштових провайдерів це сильний негативний сигнал: рівень скарг понад 0,1% у Gmail вже впливає на доставлюваність, а 0,3% і вище — критична позначка. Тобто, прихована кнопка відписки не утримує аудиторію, а погіршує доставлюваність для всієї бази.
Аналітика та трекінг
Google Analytics, Meta Pixel та інші трекінгові інструменти збирають дані про поведінку відвідувачів. Якщо серед них є люди, що перебувають на території ЄС, — така обробка підпадає під GDPR.
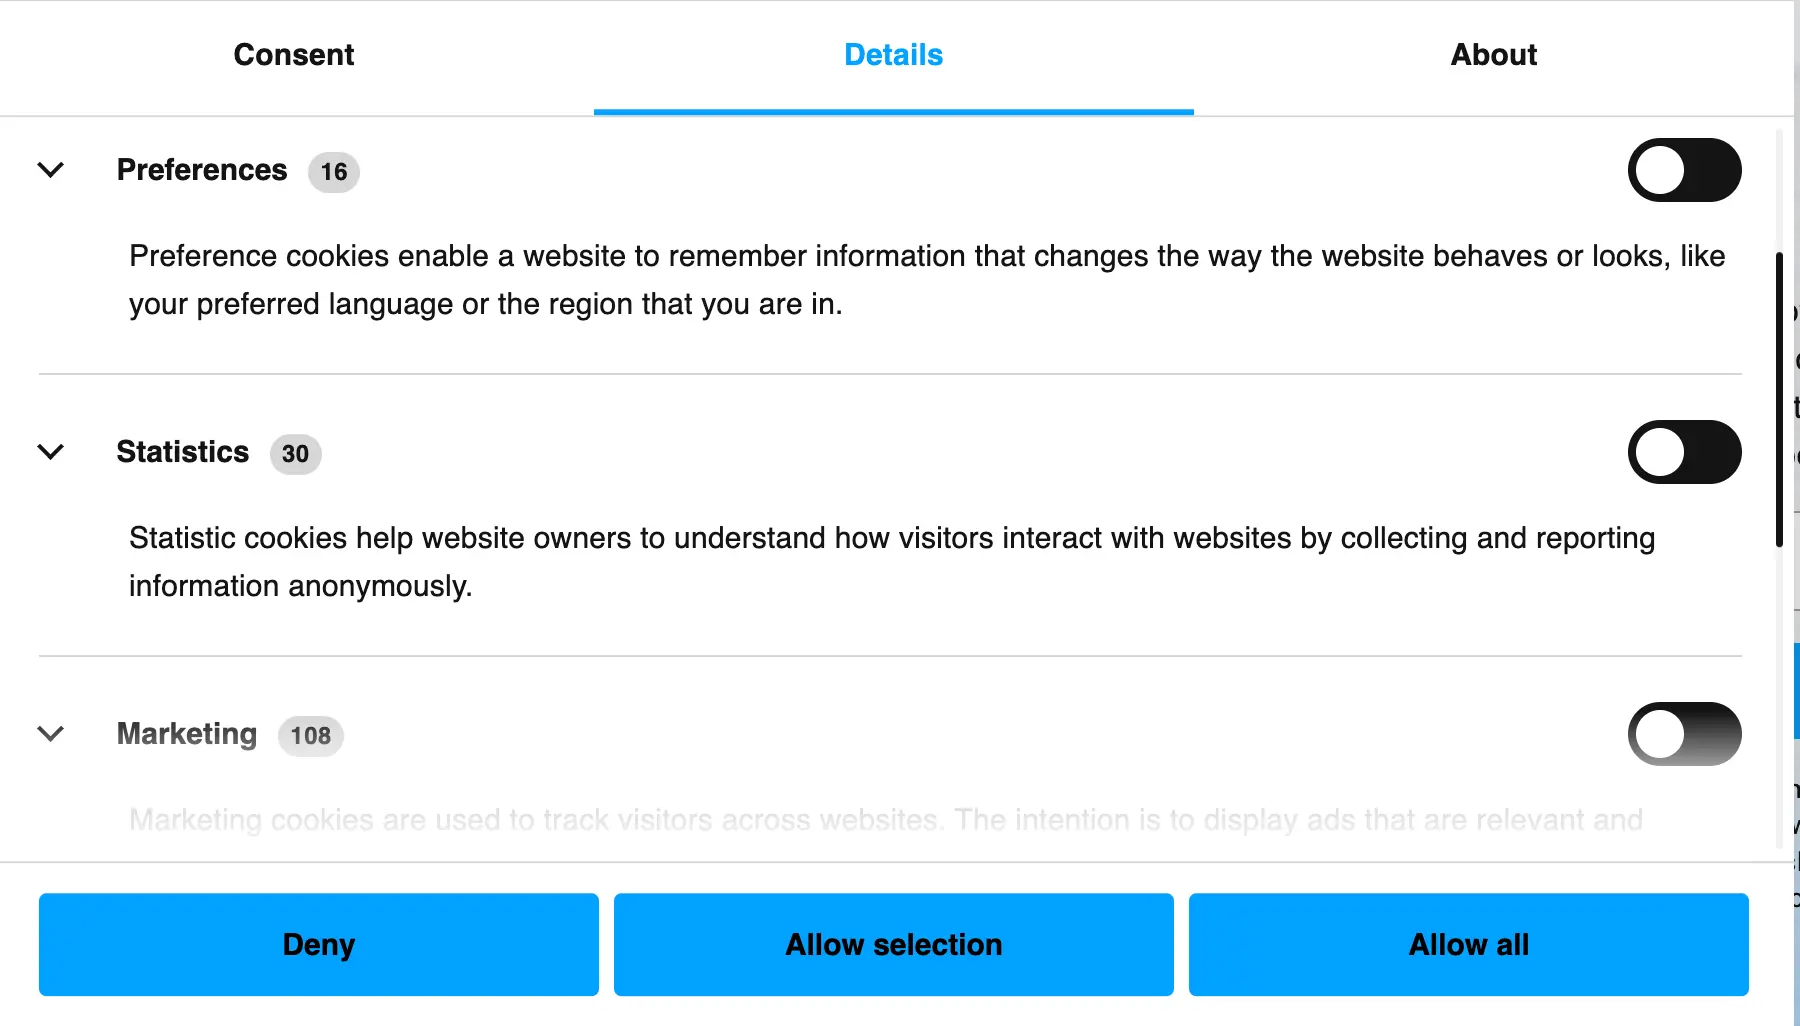
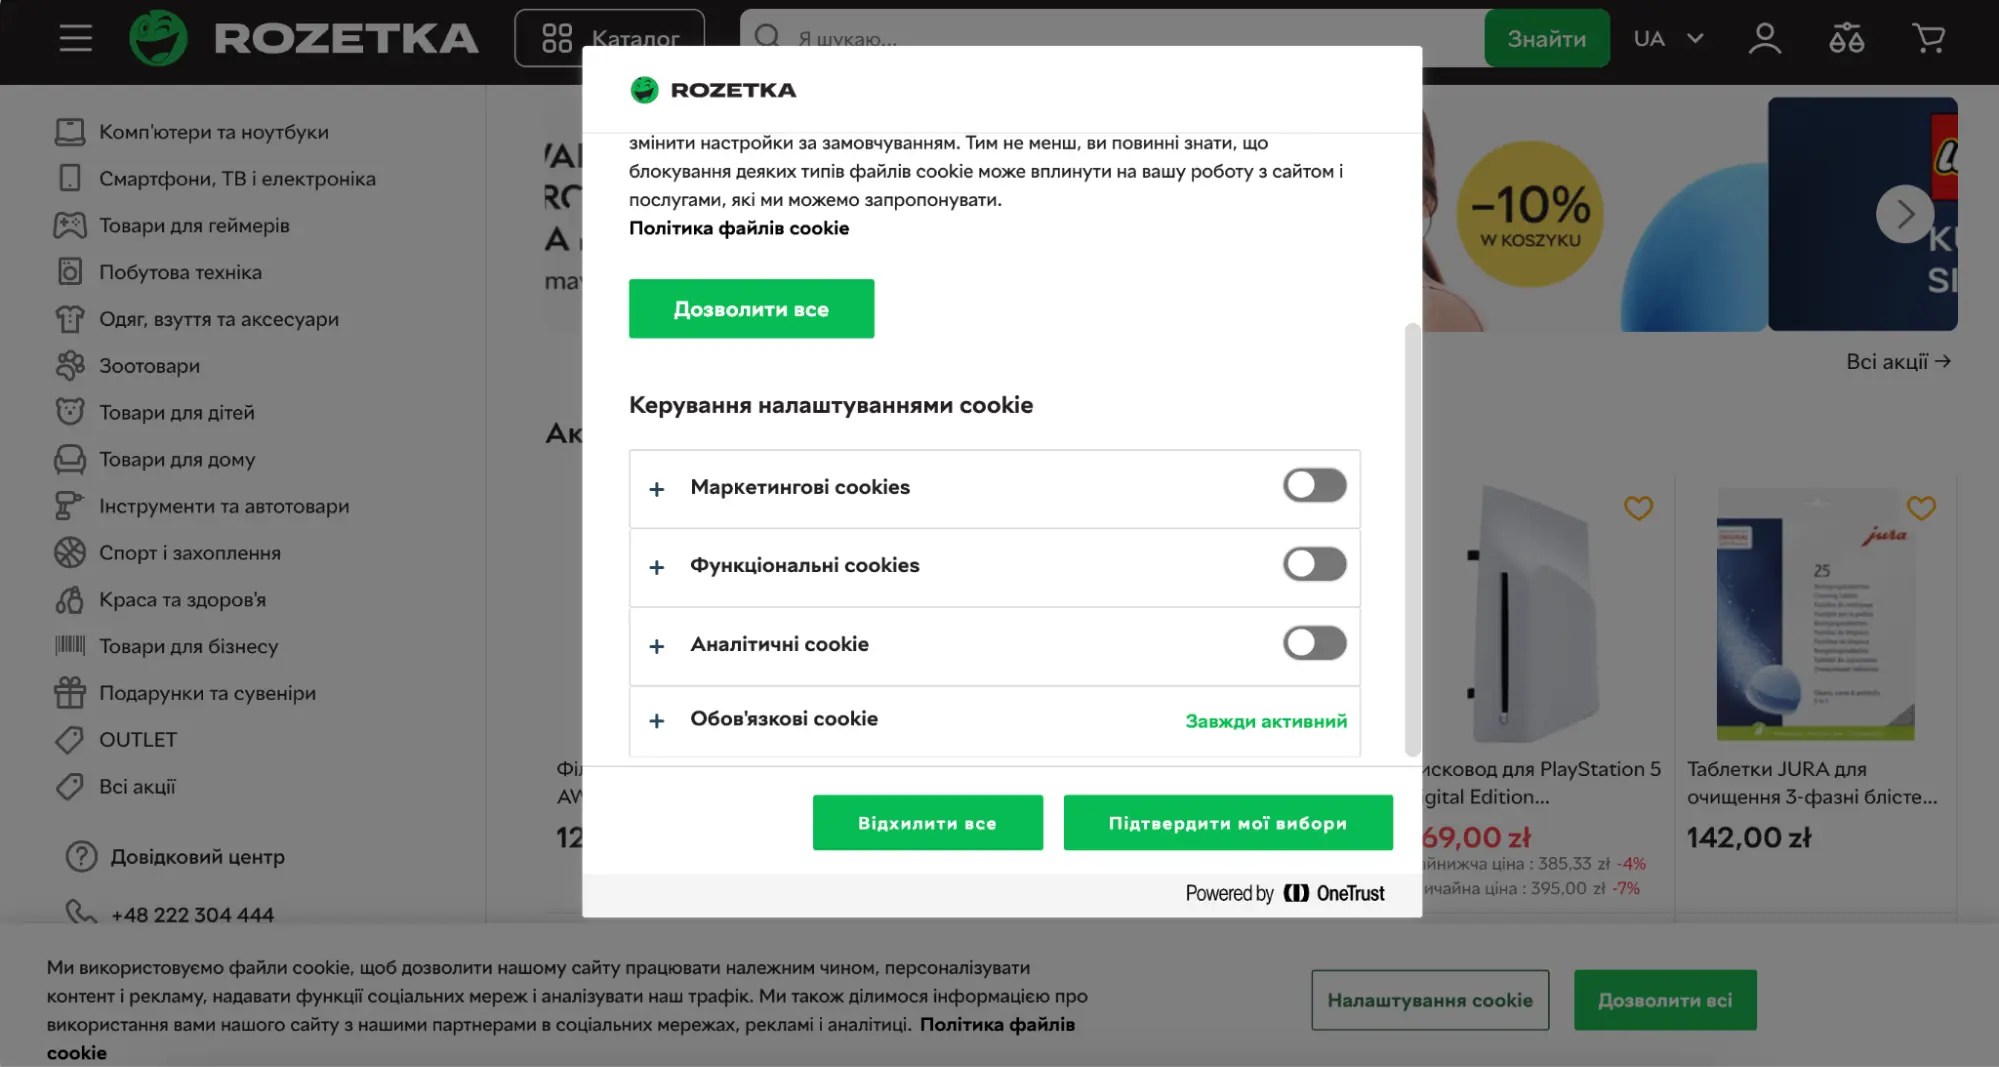
Для необов'язкових cookies потрібна попередня згода. Банер має з'являтися до встановлення cookies і пропонувати реальний вибір: прийняти, відхилити або налаштувати. Усі три опції — однаково помітні. Якщо кнопка “відхилити” менша або схована — регулятори розцінюють це як маніпуляцію з метою отримання згоди.
Винятком є технічні cookies, необхідні для роботи сайту: вони не потребують згоди.
Що має містити ваша Privacy Policy та юридичні сторінки
Privacy Policy — не формальний текст у футері, а документ, який пояснює клієнту, як бізнес працює з його даними. Він має відповідати на шість питань:
- Хто ви як контролер: назва і контактні дані
- Які дані збираєте і з якою метою
- На якій правовій підставі обробляєте кожен тип даних
- Кому передаєте дані: ESP/CDP, платіжні сервіси, служби доставки, аналітика
- Як довго зберігаєте або за яким критерієм визначаєте строк
- Як клієнт може скористатися своїми правами
Якщо передаєте дані за межі ЄС — вкажіть механізм передачі. eSputnik використовує Standard Contractual Clauses (SCC) — типові договірні положення, затверджені Єврокомісією.
Як обробляти запити клієнтів щодо їхніх даних
Кожен клієнт може подати запит щодо своїх даних — і ви зобов'язані відповісти протягом місяця. На практиці найчастіше просять: надати копію даних, виправити неточності, видалити профіль або передати дані в зручному для користувача форматі.
Кожен такий запит варто фіксувати: коли надійшов, що просили, коли і як виконали. Це ваш доказ на випадок перевірки регулятором.
Що робити при витоку даних
GDPR встановлює вимоги до дій бізнесу в разі витоку або іншого порушення безпеки персональних даних, тому порядок реагування варто визначити заздалегідь:
- Зафіксуйте інцидент: що сталося, коли, які дані зачеплені.
- Якщо порушення може створювати ризик для прав і свобод людей — повідомте наглядовий орган (DPA) протягом 72 годин із моменту, коли вам стало відомо про нього.
- Якщо витік створює високий ризик для людей — окремо й без зволікань повідомте їх.
Приховування витоку — окреме порушення: обов'язок вчасно повідомити прописаний прямо в регламенті, тож спроба замовчати інцидент лише збільшує штраф.
Що запитати у вендора при виборі платформи
Вибираючи CDP, ESP або CRM, маркетологи зазвичай оцінюють можливості та ціну — і рідко запитують про управління даними. Але саме від цього залежить, чи зможете ви виконати вимоги GDPR після підключення платформи.
Мінімальний чекліст для оцінки ризиків вендора:
- Де фізично або логічно обробляються дані? Для ecommerce з покупцями з ЄС перевага — розміщення в межах ЄС.
- Хто має доступ і як він обмежується? Чи є рольова модель контролю доступу?
- Чи є MFA, аудит дій і шифрування під час передачі та зберігання?
- Які субпроцесори залучені і де вони розташовані?
- Як працює видалення даних на рівні API?
- Як платформа діє у разі інциденту і в які терміни сповіщає?
eSputnik відповідає на всі ці питання. Основна інфраструктура розміщена в ЄС, платформа сертифікована за ISO/IEC 27001:2022. Сертифікат у відкритому доступі на esputnik.com/uk/gdpr-compliance.
Вибір платформи клієнтських даних — це питання репутації ecommerce-бізнесу.
Чи може платформа використовувати дані клієнтів для власних цілей або передавати їх третім особам? За GDPR процесор зобов'язаний обробляти дані виключно за інструкціями контролера, а залучати інших процесорів — лише з його дозволу та з дотриманням вимог регламенту. eSputnik як процесор має також сувору антиспам-політику і не дозволяє надсилати повідомлення за купленими базами — це суперечить умовам використання платформи.
Якщо ви збираєте контакти легально — через Double Opt-In та отриману згоду — eSputnik забезпечує надійне зберігання й обробку цих даних, а чиста база підписників безпосередньо впливає на репутацію домену та показники доставки.
GDPR-чекліст для ecommerce: вимоги та рекомендації
Аудит і збір даних
- Чекбокс для підписки на розсилку не заповнений за замовчуванням
- Double Opt-In для email реалізований і налаштований
- Банер згоди на cookies з'являється до їх встановлення і має рівнозначний вибір
- Proof of consent зберігається: дата, джерело (форма) і текст згоди на момент підписки
- Окремі маркетингові згоди для різних типів комунікацій (email / SMS / push)
- Право на відкликання згоди реалізоване просто і без бар'єрів
Сайт і юридичні документи
- Privacy Policy (повідомлення про конфіденційність) опублікована на сайті та легко доступна користувачам
- Cookie Policy (окремо або як частина Privacy Policy)
- DPA підписаний з ESP/CDP — перевірте наявність пунктів про дані після закінчення послуг
- Визначено роль кожної сторони, якій передаються дані, та належним чином оформлені відносини з нею
- Privacy Policy описує всі дані, які ви збираєте — включно з тими, що йдуть через аналітику, пікселі та сторонні скрипти
Технічна безпека
- Дані зашифровані під час передачі (TLS/HTTPS) і у стані зберігання
- Доступ до персональних даних обмежений відповідно до ролей співробітників
- MFA налаштований для доступу до платформи
- Визначені місця та строки зберігання даних для кожної категорії
- Процедура на випадок витоку персональних даних: сповістити регулятора впродовж 72 годин
Операційні процеси
- Визначено відповідального за обробку запитів суб'єктів даних
- Налаштовано процес відповіді на запити протягом одного місяця
- Усі запити документуються
- Регулярне очищення бази: видалення неактивних контактів, дані яких більше немає підстав зберігати
- Сегментація бази з урахуванням маркетингових згод. Правильна сегментація за згодами — це не лише вимога GDPR, а й основа ефективного маркетингу: ви надсилаєте повідомлення тільки тим, хто справді хоче їх отримувати.
Часті питання про GDPR в ecommerce
Чи потрібен GDPR маленькому інтернет-магазину?
Так. GDPR не має лімітів за розміром чи оборотом. Значення має лише те, чи є серед ваших клієнтів ті, хто перебуває на території ЄС.
Чи стосується GDPR магазину, зареєстрованого за межами ЄС?
Так, якщо ви обробляєте дані покупців або відвідувачів з ЄС — місце реєстрації не має значення. Якщо працюєте виключно з клієнтами в Україні, діє Закон України “Про захист персональних даних” зі схожими вимогами.
Як довго можна зберігати дані покупців?
Залежить від мети та законної підстави обробки. Фінансові документи щодо замовлень — відповідно до вимог податкового законодавства. Дані email-підписників — доки є законна підстава та потреба в їх зберіганні.
Що буде, якщо ecommerce-бізнес порушить вимоги GDPR?
Максимальний штраф — €20 млн або 4% річного обороту. Плюс репутаційні втрати, а платіжні провайдери та рекламні платформи можуть призупинити обслуговування.
Чи може магазин працювати без банера згоди на cookies?
Ні, якщо на сайті є аналітичні або рекламні cookies. Банер має з’явитись до їх встановлення і давати рівноцінний вибір: прийняти, відхилити або налаштувати.
Як бізнесу довести відповідність GDPR?
Збережені підтвердження згод, підписані DPA, актуальна політика конфіденційності та журнал запитів від клієнтів — це ваш основний доказ на випадок перевірки.
Відповідність GDPR захищає інтернет-магазин від штрафів та допомагає збирати якісну базу активних клієнтів. Платформа eSputnik має готові інструменти для виконання вимог регламенту: налаштування Double Opt-In, управління категоріями підписок, автоматичне видалення даних за запитом користувача тощо.
Наші фахівці допоможуть налаштувати інструменти для роботи з даними та маркетинговими згодами з урахуванням вимог GDPR.
Замовте консультацію, щоб дізнатись про доступні інструменти й налаштувати роботу з даними клієнтів за вимогами GDPR.
